🖧 Réseau moderne sous linux: 2. Routeur avec networkd
Dans cet article, je vais présenter rapidement comment vous pouvez faire un routeur minimaliste avec systemd‑networkd et
remplacer totalement ou partiellement votre box internet.
Nous partirons du principe d’une box avec 2 liens :
wanbranché sur l’ONT ou une box en mode bridge.lanconnecté à votre réseau local.
Nous allons partir sur un approché minimaliste :
- En IPv6 , adresse globale (GUA: préfix 2000::/3) et Lien-local (LLA: préfix fe80::/10) pour les machines côté lan.
- pas de pare-feu pour le moment (on verra ça ensuite dans un autre sujet).
- En IPv4 (legacy IP): un NAT tout simple qui converti les addresse locale vers l’internet (massquerade). Uniquement les connections sortante sont concernés.
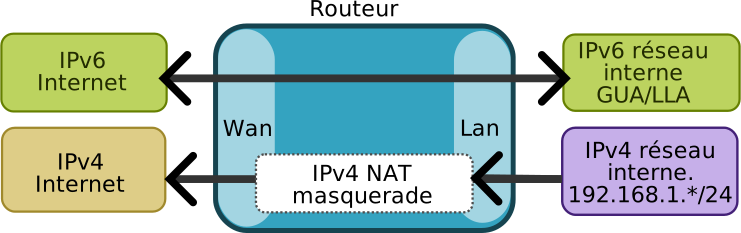
Note : configurer un routeur et vérifier son bon fonctionnement n’est pas simple, Des commandes comme
ip address,ip route,traceroute,curlou encore le logicielwiresharksont très utile pour vous aider à corriger votre configuration.
Côté Wan
Cela dépend vraiment du FAI
La partie la plus complexe est celle consistant à brancher votre routeur et à récupérer les ip (v4 et V6) depuis le fournisseur d’accès, la méthode varie d’un fournisseur d’accès à l’autre.
La méthode varie selon les fournisseurs d’accès :
- Certain fournissent (ou vous donne accès si vous les contactez) à un boitier externe ONT qui converti le signal fibre en ethernet.
- D’autre fournissent uniquement des box dont l’ONT est intégré et dans ce cas précis, il n’est pas possible de se débarrasser de la box, vous pouvez néanmoins la placer en mode bridge, ce qui vous permet de router avec votre machine.
Il peut être aussi possible de faire fonctionner un ONT différent sur le réseau, mais cela est un point délicat que je n’aborderais pas.
La récupération des IPs diffère, elle aussi entre les fournisseurs d’accès avec diverses mécaniques :
- certain permettent de récupérer les IPs via du DHCP/DHCPv6 d’autre oblige à créer un lien PPPoE, enfin d’autres ne fournissent pas de méthode standard, il vous faudra donc assigner manuellement toute ou partie des IPs…
- Selon les fournisseurs, il est parfois nécessaire de configurer des interfaces utilisant des VLAN, chez orange le DHCP passe par le VLAN 832, et chez bouygue le traffic internet est sur le vlan 100 Si vous êtes établis en france, le mieux est de chercher sur le forum lafibre pour trouver la configuration spécifique à votre FAI .
Note : j’omets volontairement la question de la téléphonie/télévision de l’équation. Il est effectivement possible de récupérer ces services dans certain cas.
Base Générique
Dans tous les cas vous allez vous retrouver avec un fichier .network pour l’interface wan :
# /etc/systemd/network/wan.network
[Match]
Name=wan

[Link]
RequiredForOnline=yes

# Si vous utilisez le DHCP (en tant que client, valable qu'avec certain FAI)
[Network]
DHCP=yes
Dans le cas où vous voulez router en ipv6, vous pouvez ajouter ceci:
# /etc/systemd/wan.network.d/ipv6.conf
[Network]
IPv6Forwarding=yes

# Pour récupèrer les ipv6 en DHCPv6 (valable qu'avec certains FAI)
LinkLocalAddressing=ipv6
DHCPPrefixDelegation=yes
IPv6AcceptRA=yes
et en ipv4 (legacy IP):
# /etc/systemd/wan.network.d/ipv4.conf
[Network]
IPv4Forwarding=yes
Pour ipv6, il est nécessaire d’activer le forwarding de façon globale en plus :
# /etc/systemd/networkd.conf.d/router.conf
[Network]
IPv6Forwarding=yes
# Il n'est pas nécessaire de faire pareil en ipv4:
# IPv4Forwarding=yes
La raison est un comportement différent entre ipv6 et ipv4 dans le kernel. Il n’est pas super clair pour moi si cela est un bug ou pas, mais cela rend les choses pas super simple à comprendre.
DHCP/DHCPv6
Si vous utilisez du DHCP/DHCPv6, il est probable que la configuration varie beaucoup d’un fournisseur à l’autre, par exemple en cherchant sur le forum lafibre, on voit qu’une configuration dhcp pour orange ressemblerait plutôt à ça :
Note : pour orange une configuration supplémentaire pour utiliser une interface sur le VLAN 832 est nécessaire
# /etc/systemd/network/orange.network
[Match]
# orange is wan vlan 832
Name=orange

[DHCPv4]
ClientIdentifier=mac
VendorClassIdentifier=sagem
UserClass=FSVDSL_livebox.Internet.softathome.Livebox3
# A modifier avec des identifiants de connection
SendOption=90:string:\x00\x00\x00\x00\x00\x00\x00\x00\x00\x00\x00\x1a\x09\x00\x00\x05\x58\x01\x03\x41\x01\x0D\x66\x74\x69\x2F\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**
UseHostname=no
UseDNS=no
UseDomains=no

[DHCPv6]
WithoutRA=solicit
UserClass=FSVDSL_livebox.Internet.softathome.livebox4
# A modifier avec des identifiants de connection
SendOption=11:string:\x00\x00\x00\x00\x00\x00\x00\x00\x00\x00\x00\x1a\x09\x00\x00\x05\x58\x01\x03\x41\x01\x0D\x66\x74\x69\x2F\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**\x**
# A modifier avec des identifiants de connection
SendOption=16:string:\x00\x00\x04\x0e\x00\x05\x73\x61\x67\x65\x6d
UseDNS=no
UseNTP=no

[IPv6AcceptRA]
DHCPv6Client=always
UseDNS=no
UseDomains=no
Et une configuration dhcp pour sfr plutôt à ça:
# /etc/systemd/wan.network.d/sfr.conf
[Link]
# set this to your router mac address
MACAddress=00:00:5E:00:53:00

[DHCPv4]
ClientIdentifier=mac
UseDNS=yes
UseGateway=yes
UseHostname=no
VendorClassIdentifier=neufbox_bypass

[DHCPv6]
DUIDType=link-layer-time
PrefixDelegationHint=::/56
RapidCommit=No
SendOption=16:string:\x00\x00\xa0\x0c\x00\x0e\x6e\x65\x75\x66\x62\x6f\x78\x5f\x62\x79\x70\x61\x73\x73
UseDelegatedPrefix=Yes
WithoutRA=solicit
UseHostname=No
Bref, cette partie est un peu complexe et très variable d’un fournisseur à l’autre et l’on trouve des tonnes de discussion sur le sujet qu’il peut être fastidieux de lire. Je vous conseille selon votre fournisseur d’expérimenter et si possible de partager (sauf les secrets bien sûr) votre configuration fonctionnelle pour permettre à d’autre de s’éviter ces recherches fastidieuses.
Côté LAN
La partie Lan est beaucoup plus simple à configurer dans le sens ou elle ne dépend pas de fournisseur d’accès. Tout d’abord, nous allons activer mdns (relire la partie 1 pour la configuration systemd-resolved):
# /etc/systemd/network/lan.network
[Match]
Name=lan

[Network]
MulticastDNS=yes
IPv6
En IPv6, c’est relativement facile, il faut déléguer un prefix de sous réseau /64 pour l’interface lan:
# /etc/systemd/lan.network.d/ipv6.conf
[Network]
IPv6SendRA=yes
DHCPPrefixDelegation=yes
IPv6Forwarding=yes

[IPv6SendRA]
# Vous pouvez définir ici explicitement le dns à partager:
DNS=2a13:1001::86:54:11:100

[DHCPPrefixDelegation]
UplinkInterface=wan
SubnetId=0x1
Announce=yes
IPv4 (Legacy IP)
En IPv4 c’est moins cool. Il faut passer du nat et faire du DHCP (en tant que serveur) :
# /etc/systemd/lan.network.d/ipv4.conf
[Network]
Address=192.168.1.1/24
DHCPServer=yes
# note: you may want to do masquerade by you firewall rule instead
IPMasquerade=yes
IPv4Forwarding=yes

[DHCPServer]
PoolOffset=0
PoolSize=100
EmitDNS=yes
# Vous pouvez définir ici explicitement le dns à partager:
DNS=86.54.11.100
Conclusion
Avec cette configuration, vous devriez avoir un accès internet fonctionnel dans tout votre réseau et la possibilité de communiquer en dualstack (ipv6 et ipv4).
Néanmoins cette configuration à des défauts :
- Pas de pare-feu, les machine (en ipv6 au moins) peuvent donc être accessible depuis l’extérieur, ce qui n’est pas recommandé.
- La configuration n’est pas conçu pour rendre un serveur accessible depuis l’extérieur en ipv4 (pas de port-forwarding).
- Pas d’ipv6-mostly : la configuration actuelle est purement en mode double-stack. Il est possible de forcer les chose pour utiliser au maximum ipv6.
J’étudierai donc ces sujets ainsi que l’installation d’un vpn wireguard dans les prochains articles…